Domain feinbackmittel.de kaufen?
Wir ziehen mit dem Projekt
feinbackmittel.de um.
Sind Sie am Kauf der Domain
feinbackmittel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain feinbackmittel.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
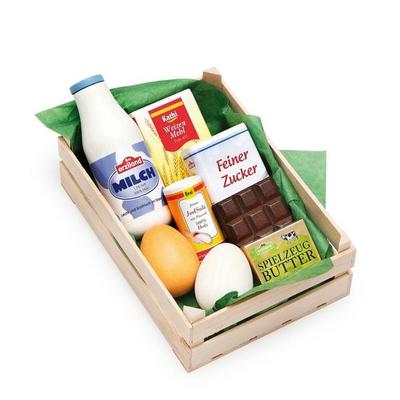
Sortiment BackzutatenEntdecken Sie Das Spielwaren-sortiment An Backzutaten, Das Kindern Kreativen Spielspaß Bietet. Die Auswahl An Verschiedenen Zutaten Regt Die Fantasie An Und Fördert Das Rollenspiel. Ideal Für Kleine Bäckerinnen Und Bäcker, Die Gerne Ihre Eigenen...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
ACRYSTAL Thixotropierer Verdicker VerdickungsmittelProduktinformationen "ACRYSTAL Thixotropierer Verdicker Verdickungsmittel" ACRYSTAL® Thixotropiermittel Verdickungsmittel für Zweikomponenten-Acrylharzsysteme, thixotrop, geruchlos, giftfrei, Mischverhältnis (Gewichtsanteile): 0,2 - 0,3 % auf die jeweilige Acrylharz Mischung (bei 20 ° C), maximal 1,5 % der Gesamtmenge Acrystal Thixotropiermittel wird zum Verdicken der Acrystalmischung eingesetzt. Außerdem verbessert es die Haftung des Laminierharzes bei Beschichtung oder Laminierung an den Formwänden. Das Mittel wird mit 0,2 bis 0,3 (max. 1,5) Gewichtsteilen auf 100 Gewichtsteile Mischung dosiert. Bei einer Dosierung bis maximal 0,5 Gewichtsteile werden die mechanischen Eigenschaften des Endproduktes nicht verändert. Der Thixotropierer wird am Ende in die fertige Mischung aus flüssigem Acrystal und Pulver langsam bis zur gewünschten Konsistenz eingerührt. Dieses Gemisch muss umgehend verarbeitet werden. Ein Übermaß an Thixotropiermittel kann das Abbinden verhindern und die mechanischen Eigenschaften des Endprodukts verringern.25,90 €*Versand: 0,01 €Sichere Weiterleitung zum Anbieter
-
Etiketten Aufkleber Koch und BackzutatenKoch- & Backzutatenaufkleber Endlich ordnung im Schrank. Mit diesen Aufkleber müssen Sie nie wieder lange nach Nelken und Co suchen. Schrank auf und sofort sehen wo die passende Zutat steht ohne die Dose öffnen zu müssen. Geliefert werden 18 Aufkleber mit den folgenden beschriftungen: Grieß, Kakao, Kümmel, Mehl, Muskat, Nudeln, Rosinen, Zimt, Zwiebeln, Kaffee, Knoblauch, Mandeln, Müsli, Nelken, Reis, Tee, Zucker, Vanille Größe der Aufkleber: 38mm x 13mm4,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind Feinbackmittel?
Feinbackmittel sind Zusatzstoffe, die bei der Herstellung von Backwaren verwendet werden, um die Teigstruktur zu verbessern und das Volumen und die Textur des Endprodukts zu optimieren. Sie können beispielsweise Enzyme, Emulgatoren, Säuerungsmittel oder Backpulver enthalten. Feinbackmittel werden oft in industriellen Bäckereien eingesetzt, um eine gleichbleibende Qualität und Haltbarkeit der Produkte zu gewährleisten. **
-
Ist Backtriebmittel glutenfrei?
Backtriebmittel können verschiedene Inhaltsstoffe enthalten, die möglicherweise Gluten enthalten. Es ist wichtig, die Etiketten sorgfältig zu lesen und nach glutenfreien Zertifizierungen zu suchen, um sicherzustellen, dass das Backtriebmittel glutenfrei ist. Einige gängige glutenfreie Backtriebmittel sind z.B. Backpulver, Natron oder Weinsteinbackpulver. Wenn du dir unsicher bist, ob ein bestimmtes Backtriebmittel glutenfrei ist, solltest du den Hersteller kontaktieren oder nach Alternativen suchen, die ausdrücklich als glutenfrei gekennzeichnet sind. Es ist wichtig, auf Nummer sicher zu gehen, um mögliche gesundheitliche Probleme bei Menschen mit Glutenunverträglichkeit oder Zöliakie zu vermeiden. **


Ist Verdickungsmittel schädlich?
Verdickungsmittel sind an sich nicht schädlich, da sie in vielen Lebensmitteln verwendet werden, um die Konsistenz zu verbessern. Allerdings können einige Menschen empfindlich auf bestimmte Verdickungsmittel reagieren, was zu Magen-Darm-Beschwerden oder allergischen Reaktionen führen kann. Es ist wichtig, die Inhaltsstoffe von Lebensmitteln zu überprüfen, wenn man empfindlich auf Verdickungsmittel reagiert. In der Regel sind Verdickungsmittel jedoch sicher in der Verwendung und werden von Lebensmittelbehörden auf ihre Unbedenklichkeit geprüft. Es ist ratsam, sich über mögliche Nebenwirkungen zu informieren und im Zweifelsfall einen Arzt oder Ernährungsberater zu konsultieren. **
Was machen Verdickungsmittel?
Verdickungsmittel werden verwendet, um die Konsistenz von Flüssigkeiten oder Lebensmitteln zu verändern und zu verdicken. Sie können dazu beitragen, die Textur und Stabilität von Produkten zu verbessern. Verdickungsmittel werden oft in der Lebensmittelindustrie eingesetzt, um die gewünschte Konsistenz von Suppen, Saucen, Desserts und anderen Produkten zu erreichen. Sie können auch in der Kosmetik- und Pharmaindustrie verwendet werden, um die Textur von Cremes, Lotionen oder Medikamenten anzupassen. Insgesamt dienen Verdickungsmittel dazu, die Qualität und das Aussehen von Produkten zu verbessern und ein angenehmes Verbrauchererlebnis zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sortiment BackzutatenEntdecken Sie Das Spielwaren-sortiment An Backzutaten, Das Kindern Kreativen Spielspaß Bietet. Die Auswahl An Verschiedenen Zutaten Regt Die Fantasie An Und Fördert Das Rollenspiel. Ideal Für Kleine Bäckerinnen Und Bäcker, Die Gerne Ihre Eigenen...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
ACRYSTAL Thixotropierer Verdicker VerdickungsmittelProduktinformationen "ACRYSTAL Thixotropierer Verdicker Verdickungsmittel" ACRYSTAL® Thixotropiermittel Verdickungsmittel für Zweikomponenten-Acrylharzsysteme, thixotrop, geruchlos, giftfrei, Mischverhältnis (Gewichtsanteile): 0,2 - 0,3 % auf die jeweilige Acrylharz Mischung (bei 20 ° C), maximal 1,5 % der Gesamtmenge Acrystal Thixotropiermittel wird zum Verdicken der Acrystalmischung eingesetzt. Außerdem verbessert es die Haftung des Laminierharzes bei Beschichtung oder Laminierung an den Formwänden. Das Mittel wird mit 0,2 bis 0,3 (max. 1,5) Gewichtsteilen auf 100 Gewichtsteile Mischung dosiert. Bei einer Dosierung bis maximal 0,5 Gewichtsteile werden die mechanischen Eigenschaften des Endproduktes nicht verändert. Der Thixotropierer wird am Ende in die fertige Mischung aus flüssigem Acrystal und Pulver langsam bis zur gewünschten Konsistenz eingerührt. Dieses Gemisch muss umgehend verarbeitet werden. Ein Übermaß an Thixotropiermittel kann das Abbinden verhindern und die mechanischen Eigenschaften des Endprodukts verringern.25,90 €*Versand: 0,01 €Sichere Weiterleitung zum Anbieter
-
Etiketten Aufkleber Koch und BackzutatenKoch- & Backzutatenaufkleber Endlich ordnung im Schrank. Mit diesen Aufkleber müssen Sie nie wieder lange nach Nelken und Co suchen. Schrank auf und sofort sehen wo die passende Zutat steht ohne die Dose öffnen zu müssen. Geliefert werden 18 Aufkleber mit den folgenden beschriftungen: Grieß, Kakao, Kümmel, Mehl, Muskat, Nudeln, Rosinen, Zimt, Zwiebeln, Kaffee, Knoblauch, Mandeln, Müsli, Nelken, Reis, Tee, Zucker, Vanille Größe der Aufkleber: 38mm x 13mm4,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Feinbackmittel?
Feinbackmittel sind Zusatzstoffe, die bei der Herstellung von Backwaren verwendet werden, um die Teigstruktur zu verbessern und das Volumen und die Textur des Endprodukts zu optimieren. Sie können beispielsweise Enzyme, Emulgatoren, Säuerungsmittel oder Backpulver enthalten. Feinbackmittel werden oft in industriellen Bäckereien eingesetzt, um eine gleichbleibende Qualität und Haltbarkeit der Produkte zu gewährleisten. **
-
Ist Backtriebmittel glutenfrei?
Backtriebmittel können verschiedene Inhaltsstoffe enthalten, die möglicherweise Gluten enthalten. Es ist wichtig, die Etiketten sorgfältig zu lesen und nach glutenfreien Zertifizierungen zu suchen, um sicherzustellen, dass das Backtriebmittel glutenfrei ist. Einige gängige glutenfreie Backtriebmittel sind z.B. Backpulver, Natron oder Weinsteinbackpulver. Wenn du dir unsicher bist, ob ein bestimmtes Backtriebmittel glutenfrei ist, solltest du den Hersteller kontaktieren oder nach Alternativen suchen, die ausdrücklich als glutenfrei gekennzeichnet sind. Es ist wichtig, auf Nummer sicher zu gehen, um mögliche gesundheitliche Probleme bei Menschen mit Glutenunverträglichkeit oder Zöliakie zu vermeiden. **
-
Ist Verdickungsmittel schädlich?
Verdickungsmittel sind an sich nicht schädlich, da sie in vielen Lebensmitteln verwendet werden, um die Konsistenz zu verbessern. Allerdings können einige Menschen empfindlich auf bestimmte Verdickungsmittel reagieren, was zu Magen-Darm-Beschwerden oder allergischen Reaktionen führen kann. Es ist wichtig, die Inhaltsstoffe von Lebensmitteln zu überprüfen, wenn man empfindlich auf Verdickungsmittel reagiert. In der Regel sind Verdickungsmittel jedoch sicher in der Verwendung und werden von Lebensmittelbehörden auf ihre Unbedenklichkeit geprüft. Es ist ratsam, sich über mögliche Nebenwirkungen zu informieren und im Zweifelsfall einen Arzt oder Ernährungsberater zu konsultieren. **
-
Was machen Verdickungsmittel?
Verdickungsmittel werden verwendet, um die Konsistenz von Flüssigkeiten oder Lebensmitteln zu verändern und zu verdicken. Sie können dazu beitragen, die Textur und Stabilität von Produkten zu verbessern. Verdickungsmittel werden oft in der Lebensmittelindustrie eingesetzt, um die gewünschte Konsistenz von Suppen, Saucen, Desserts und anderen Produkten zu erreichen. Sie können auch in der Kosmetik- und Pharmaindustrie verwendet werden, um die Textur von Cremes, Lotionen oder Medikamenten anzupassen. Insgesamt dienen Verdickungsmittel dazu, die Qualität und das Aussehen von Produkten zu verbessern und ein angenehmes Verbrauchererlebnis zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.